Table of Contents
Hier, tu as bien bossé. Tu as segmenté ton réseau en VLAN, séparé la compta de la technique, cloisonné le trafic. Propre.
Ce matin, le PC de la compta n'arrive plus à joindre l'imprimante des RH. Et là, petit moment de panique : "j'ai cassé le réseau ?"
Non. Tu l'as juste bien fait. Tu as monté des murs. Il te manque l'ascenseur.
Ce truc, l'ascenseur qui relie tes VLAN sans détruire les murs, ça porte un nom qui claque : le router-on-a-stick. Un routeur, un seul câble, et deux réseaux isolés qui se remettent à causer proprement. On va voir comment ça marche, et surtout tu vas le faire toi-même dans Packet Tracer en 20 minutes.
Pourquoi tes VLAN sont devenus des étages sans ascenseur ?
Reprenons l'image de l'immeuble.
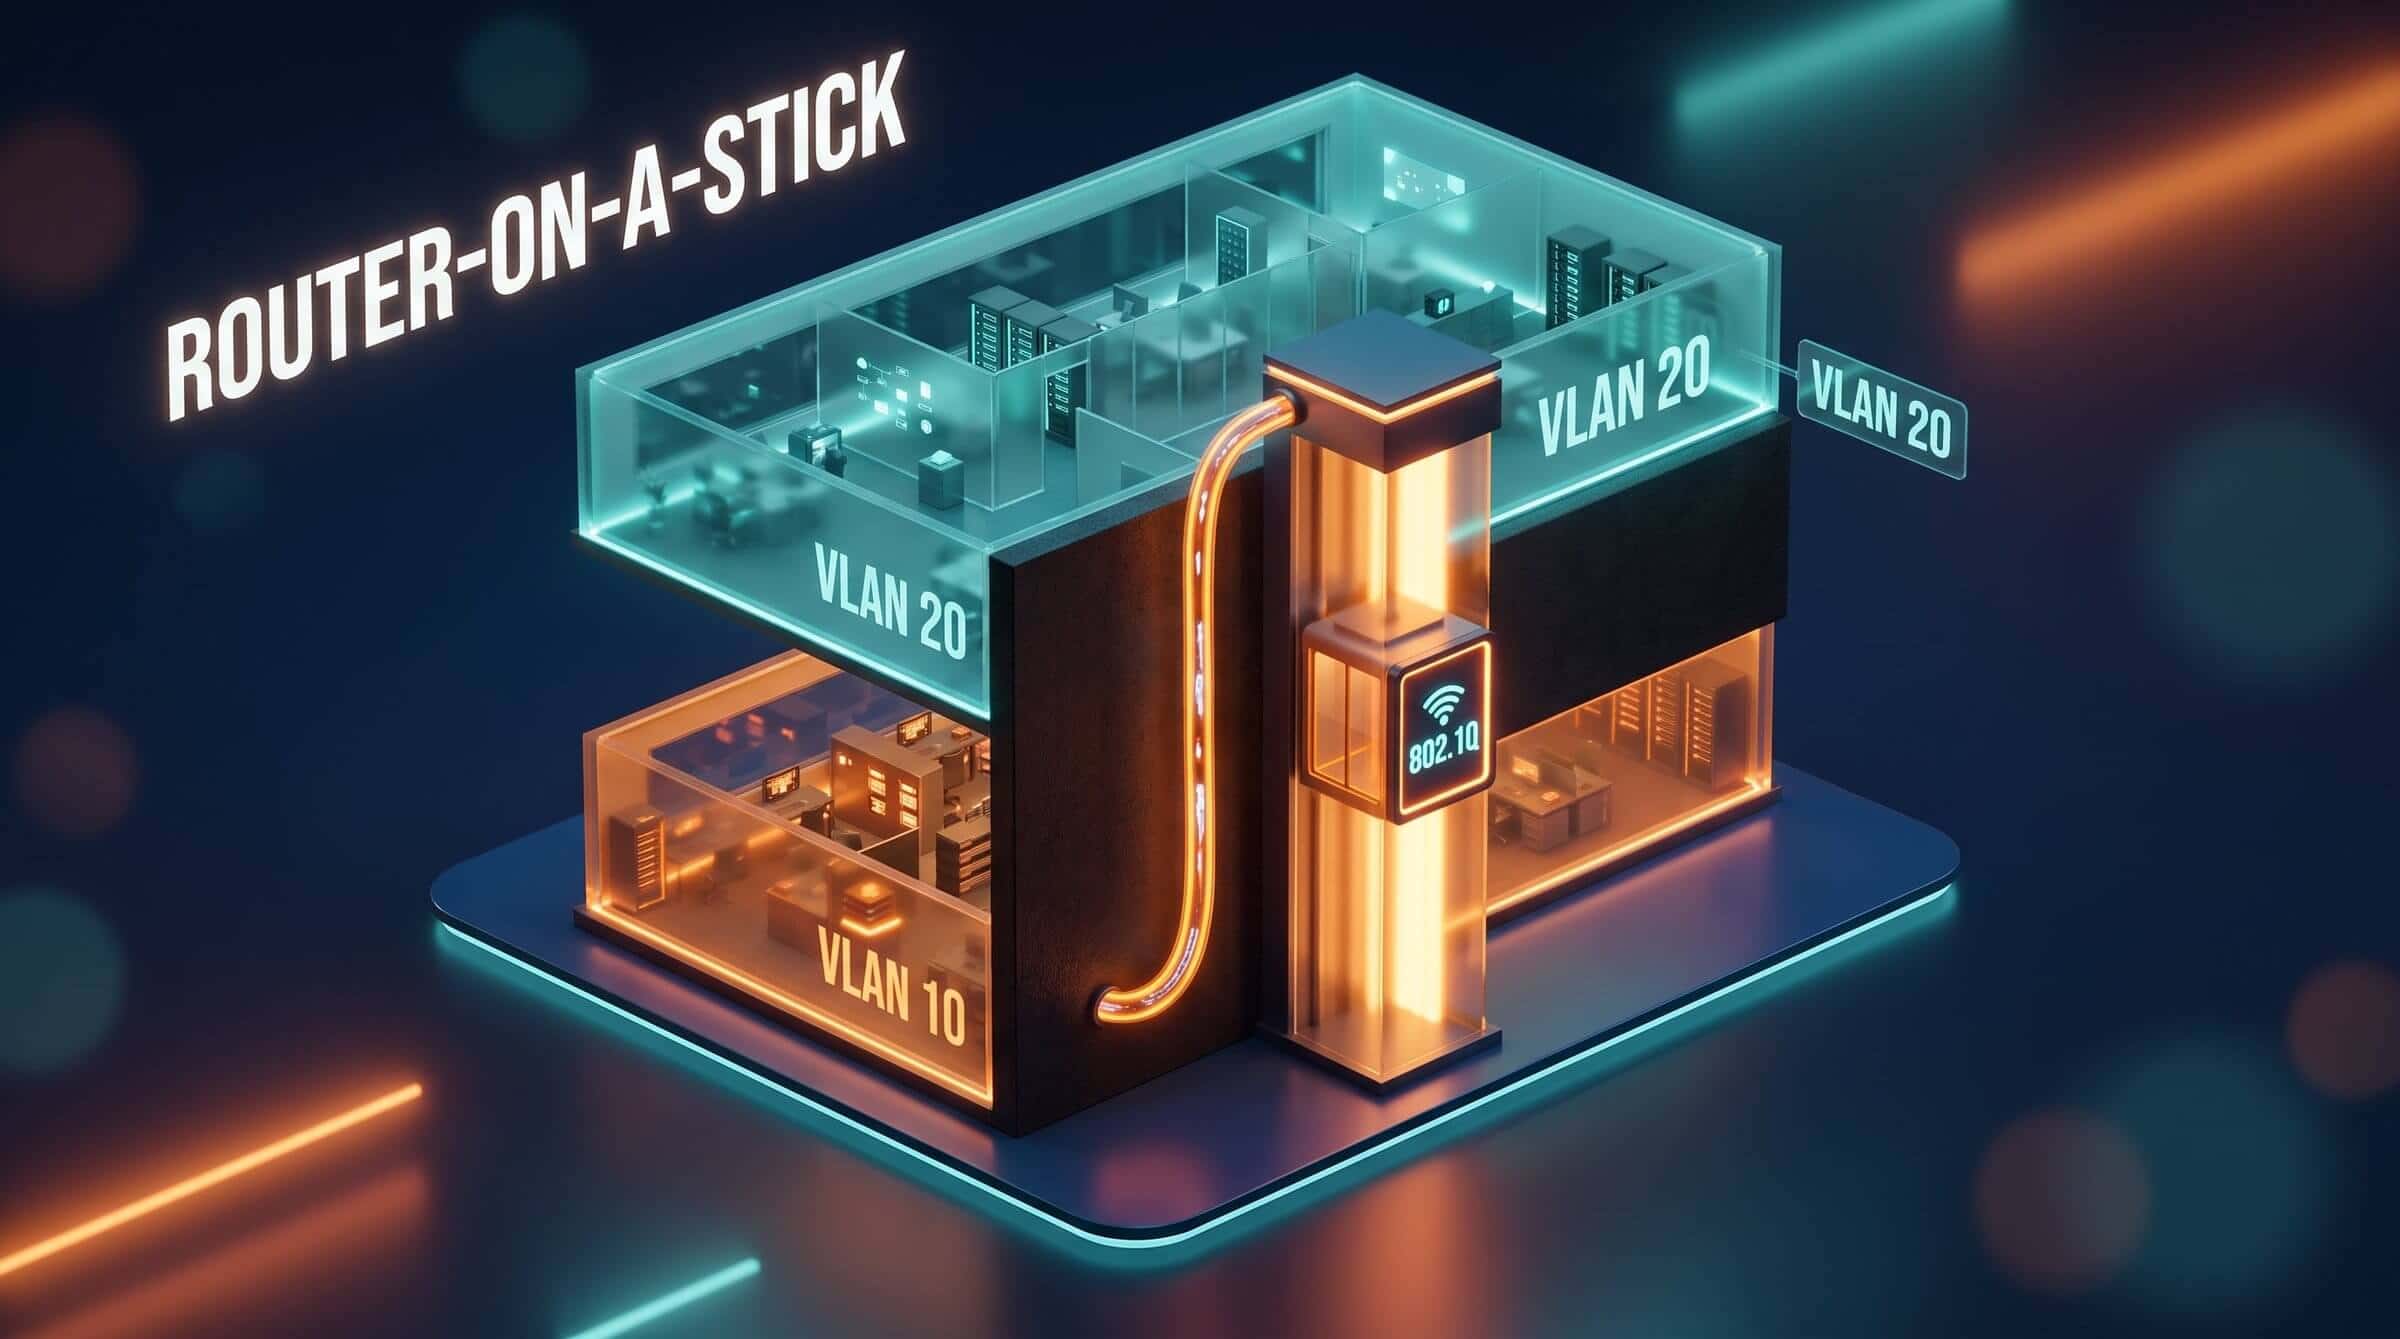
Ton switch, c'est le bâtiment. Chaque VLAN, c'est un étage. Quand tu crées un VLAN 10 pour la compta et un VLAN 20 pour la technique, tu construis deux étages cloisonnés. Un poste au 1er ne voit plus rien de ce qui se passe au 2e. C'est exactement le but : le broadcast de la compta reste chez la compta.
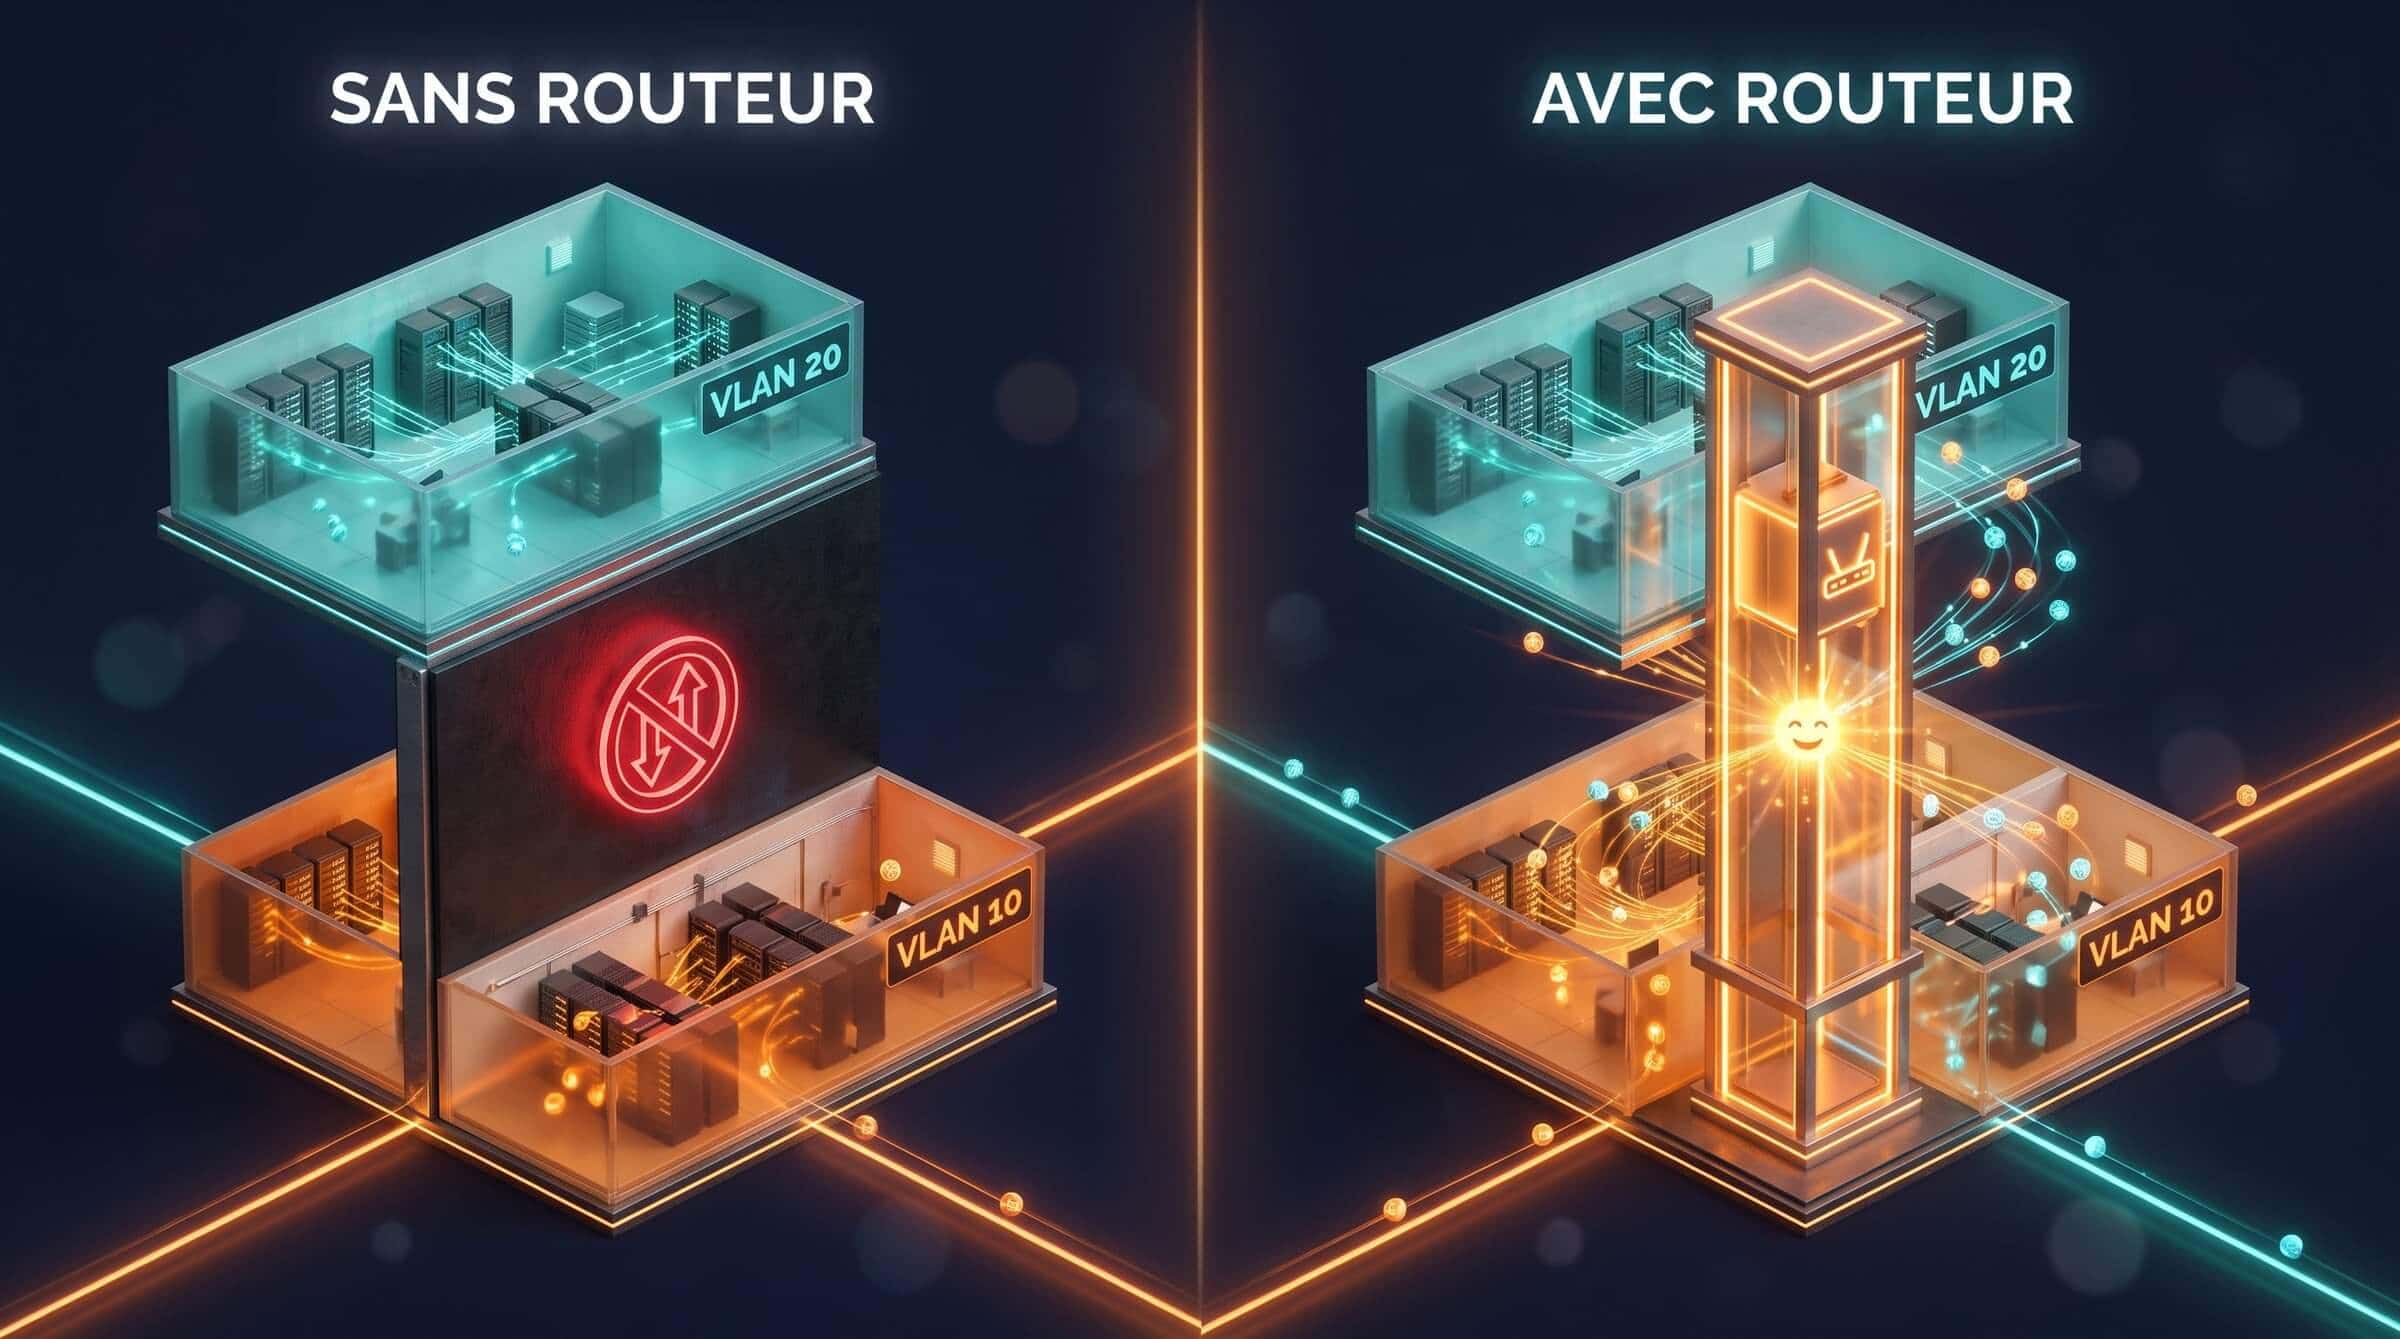
Le hic, c'est qu'un VLAN travaille au niveau 2, celui des adresses MAC. Et à ce niveau, deux étages différents ne communiquent pas. Point. Le switch, tout seul, sait aiguiller à l'intérieur d'un étage, jamais d'un étage à l'autre.
Pour passer d'un VLAN à un autre, il faut changer de niveau. Monter au niveau 3, celui des adresses IP. Et le seul appareil qui raisonne "réseau à réseau", qui sait dire "pour aller du 192.168.10.x au 192.168.20.x, prends par ici", c'est le routeur. C'est lui, l'ascenseur. Sans lui, tes étages sont étanches et tes utilisateurs râlent.
Router-on-a-stick, c'est quoi exactement ?
La méthode brute, ce serait de tirer un câble par VLAN entre le switch et le routeur. Deux VLAN, deux câbles, deux ports de routeur. Dix VLAN, dix câbles. Tu vois le problème : un routeur n'a pas dix ports, et ça devient vite ingérable.
Le router-on-a-stick, c'est l'astuce qui règle ça avec élégance. Un seul câble physique entre le switch et le routeur. Une seule cage d'ascenseur pour desservir tous les étages.
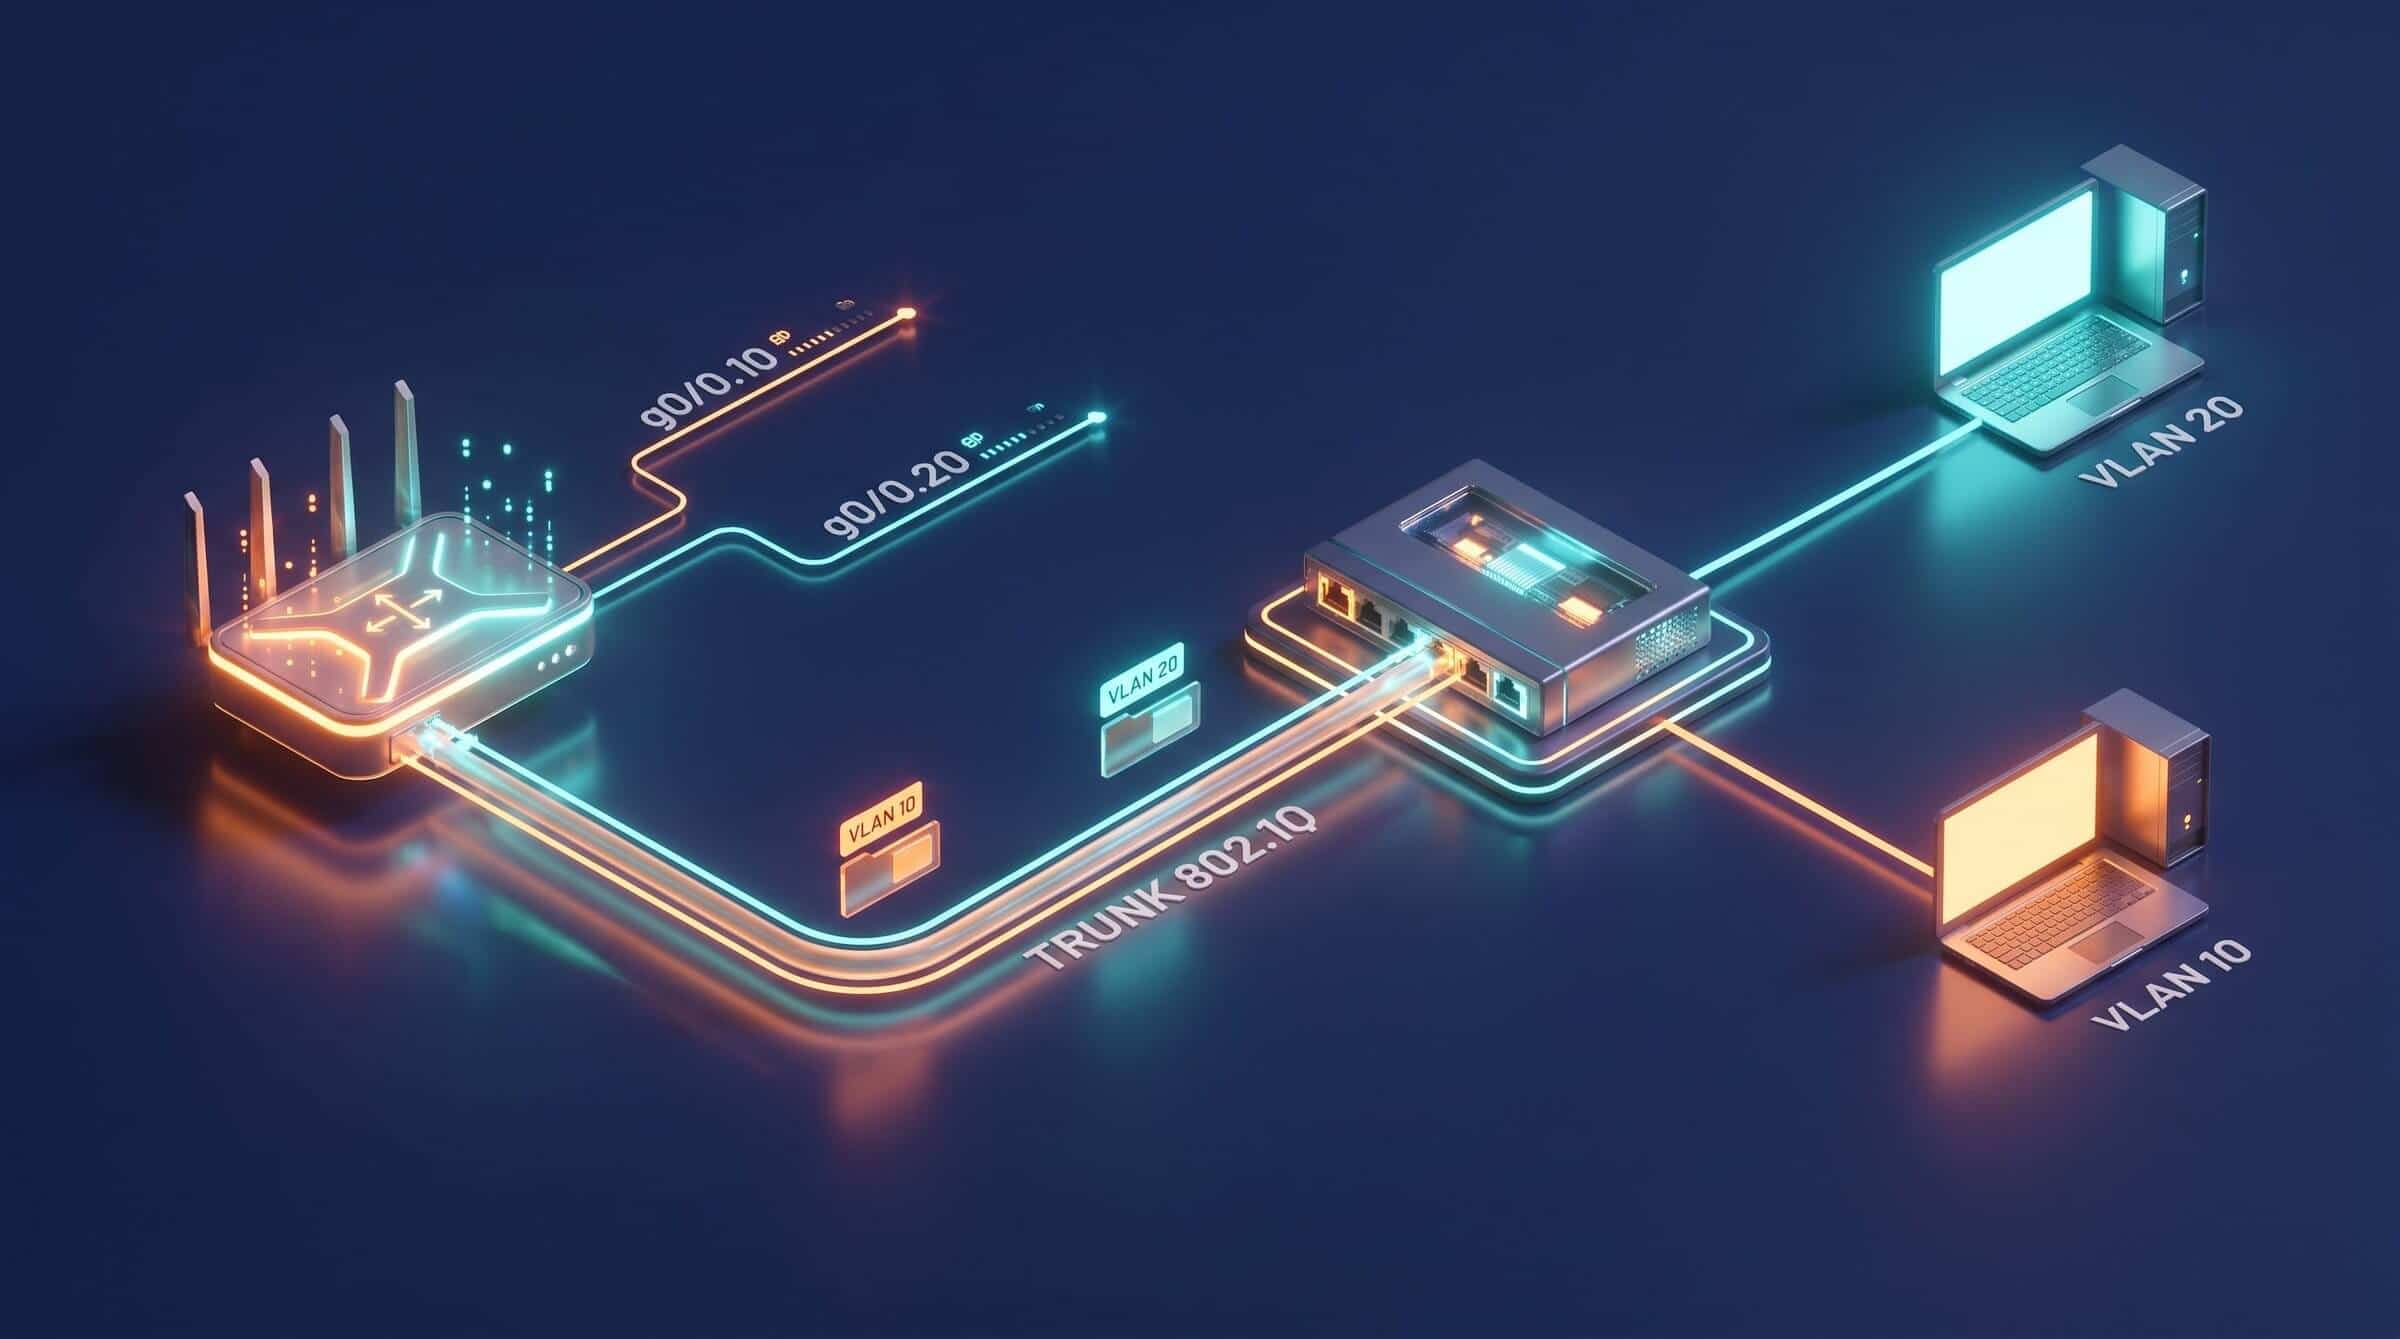
Comment un seul fil peut desservir plusieurs étages sans mélanger les gens ? Grâce à deux ingrédients.
D'abord, côté routeur, on découpe l'unique interface physique en sous-interfaces logiques. Une sous-interface par VLAN. Physiquement il n'y a qu'un port, mais le routeur fait comme s'il en avait plusieurs, chacun dédié à un étage. La sous-interface g0/0.10 gère le VLAN 10, la g0/0.20 gère le VLAN 20.
Ensuite, sur le câble unique, on active un trunk. Le trunk, c'est le conduit qui transporte le trafic de tous les VLAN à la fois. Et pour que personne ne se trompe d'étage, chaque trame reçoit une étiquette : le tag 802.1Q. C'est le badge de l'ascenseur. À chaque passage, on lit le badge, on sait de quel VLAN vient la trame, on la livre au bon étage. La commande qui pose ce badge sur une sous-interface, c'est encapsulation dot1Q.
Résumé de l'immeuble : les étages cloisonnés (VLAN), l'ascenseur unique (routeur), la cage d'ascenseur (trunk), le badge lu à chaque passage (802.1Q). Garde ça en tête, on passe à la pratique.
Le TP : relier deux VLAN avec un seul câble (20 min, Packet Tracer)
Assez de théorie. Le réseau, ça se comprend en le faisant.
Objectif du router-on-a-stick : faire communiquer un PC du VLAN 10 avec un PC du VLAN 20, à travers un routeur, sur un seul câble.
Durée : 20 minutes. Ce qu'il te faut : Cisco Packet Tracer (gratuit sur le site de Cisco Networking Academy). Rien d'autre.
Avant de te lancer, la question qui pique : un seul câble entre le switch et le routeur pour faire passer deux étages étanches. Comment ce fil unique peut-il séparer deux VLAN sans les mélanger ? À la fin du TP, tu auras la réponse sous les yeux.
- Pose un routeur (un 1941 fait l'affaire), un switch (2960) et deux PC. Relie PC1 au port
fa0/1du switch, PC2 au portfa0/2, et le switch au routeur viag0/0. - Crée les deux VLAN sur le switch :
Switch(config)# vlan 10 Switch(config)# vlan 20 - Range chaque PC dans son étage :
Switch(config)# interface fa0/1 Switch(config-if)# switchport mode access Switch(config-if)# switchport access vlan 10 Switch(config)# interface fa0/2 Switch(config-if)# switchport mode access Switch(config-if)# switchport access vlan 20 - Transforme le port vers le routeur en trunk (la cage d'ascenseur qui porte les deux VLAN) :
AdapteSwitch(config)# interface g0/1 Switch(config-if)# switchport mode trunkg0/1au port réellement relié au routeur sur ton switch. - Côté routeur, découpe l'interface unique en deux sous-interfaces et pose le badge 802.1Q sur chacune :
Router(config)# interface g0/0 Router(config-if)# no shutdown Router(config)# interface g0/0.10 Router(config-subif)# encapsulation dot1Q 10 Router(config-subif)# ip address 192.168.10.1 255.255.255.0 Router(config)# interface g0/0.20 Router(config-subif)# encapsulation dot1Q 20 Router(config-subif)# ip address 192.168.20.1 255.255.255.0 - Donne une IP à chaque PC, dans son propre réseau, avec la sous-interface comme passerelle : PC1 en
192.168.10.10(passerelle192.168.10.1), PC2 en192.168.20.10(passerelle192.168.20.1), masque255.255.255.0. - Depuis l'invite de commande de PC1, lance
ping 192.168.20.10.
Si ça échoue encore, checklist des trois oublis classiques : le port vers le routeur n'est pas en trunk, une passerelle de PC ne pointe pas vers la bonne sous-interface, ou tu as oublié le no shutdown sur l'interface physique du routeur. Reprends ces trois points sur ton router-on-a-stick, c'est presque toujours l'un des trois.
Ce TP de router-on-a-stick, c'est la suite directe de notre article sur le domaine de broadcast et le VLAN : hier tu cloisonnais, aujourd'hui tu rétablis le trafic utile.
Envie d'en faire ton métier ?
Router-on-a-stick, VLAN, trunk, sous-interfaces : c'est exactement le genre de manip qu'on attend d'un technicien ou d'un administrateur réseau au quotidien. Et c'est tout le programme d'un CCNA. Si le réseau te branche au point d'en faire un métier, parle à quelqu'un qui a fait le chemin. Chez Formip, nos appels découverte se font avec de vrais pros de l'IT, jamais des commerciaux.
Réserver un appel découverte gratuitFAQs
Router-on-a-stick, ça veut dire quoi exactement ?
C'est une méthode de routage inter-VLAN où un seul lien physique relie le switch au routeur. Le routeur découpe son interface en sous-interfaces (une par VLAN) et le lien fonctionne en trunk 802.1Q. Le « stick », c'est ce câble unique qui porte tous les VLAN.
Quelle différence entre router-on-a-stick et un switch de niveau 3 ?
Les deux font du routage inter-VLAN. Le router-on-a-stick utilise un routeur externe et un seul câble : simple et pas cher, mais tout le trafic passe par ce lien unique, qui peut saturer. Un switch de niveau 3 route en interne, bien plus vite, mais coûte plus cher. Pour apprendre et pour les petits réseaux, le router-on-a-stick suffit largement.
Faut-il une sous-interface par VLAN ?
Oui. Chaque VLAN à router a besoin de sa propre sous-interface sur le routeur, avec sa commande encapsulation dot1Q et son adresse IP, qui servira de passerelle aux machines du VLAN.
À quoi sert l'encapsulation dot1Q dans la config ?
Elle dit à la sous-interface quel VLAN elle gère et comment lire le tag 802.1Q sur le trunk. Sans elle, le routeur ne sait pas trier les trames qui arrivent par le câble unique, et rien ne passe. C'est le badge qui fait fonctionner l'ascenseur.
Le ping ne passe toujours pas, pourquoi ?
Trois causes dans 90 % des cas : le port switch vers le routeur n'est pas en mode trunk, la passerelle d'un PC est fausse, ou l'interface physique du routeur est restée en shutdown. Vérifie ces trois points dans l'ordre.